

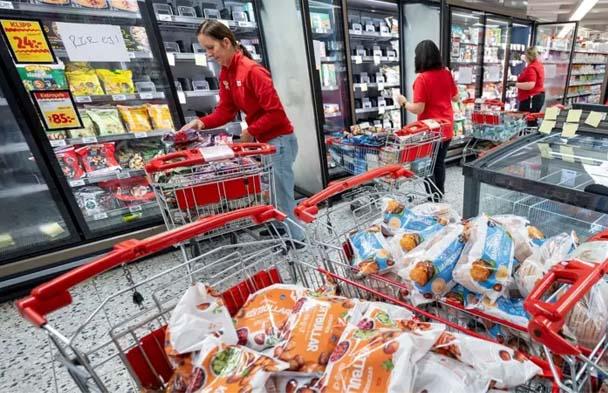
Una nevera parece un aparato demasiado cotidiano para convertirse en objetivo de un ciberataque. Sin embargo, a comienzos de noviembre, supermercados de varios países europeos descubrieron que sus sistemas de refrigeración habían sido manipulados a distancia. En algunos casos, los atacantes elevaron la temperatura de congeladores hasta 50 grados; en otros, activaron durante horas el modo de descongelación. Como consecuencia, toneladas de alimentos se echaron a perder y los establecimientos se vieron obligados a retirar productos en 12 países. Nada menos.
No era la primera vez. Tres semanas antes, una oleada similar había alcanzado a más de 700 supermercados franceses. The Guardian informó después de una segunda ronda que afectó a más de un centenar de tiendas en Bélgica, Luxemburgo, Suecia, Irlanda y Estonia, entre otros países. Cadenas como Carrefour, Delhaize, Coop, ica, Spar o SuperValu sufrieron incidentes. En Suecia, algunos congeladores fueron configurados a 50 grados. En Irlanda, 13 tiendas SuperValu tuvieron que retirar productos refrigerados y congelados.
Muchos equipos de refrigeración industrial están conectados a internet para permitir mantenimiento remoto, recibir alertas y ajustar su funcionamiento. Eso los convierte en parte de lo que se conoce como sistemas ciberfísicos: máquinas reales controladas mediante software y redes. Si alguien vulnera ese software, ya no roba solamente información. Puede alterar temperaturas, detener una bomba, cortar electricidad o modificar un proceso industrial. El daño digital se convierte en daño material.
La inteligencia artificial está acelarando esa transición, no porque invente de la nada nuevos tipos de ataques, sino porque reduce su costo, su tiempo y la experiencia necesaria para ejecutarlos. El informe m-Trends 2026 de Mandiant, filial de Google Cloud, señala que el tiempo medio para explotar una vulnerabilidad ya puede ser negativo, pues los atacantes llegan a utilizar determinados fallos antes de que exista un parche público. El informe también documenta programas maliciosos capaces de consultar modelos de lenguaje durante su ejecución para modificar su comportamiento.
Microsoft llega a una conclusión parecida en su Digital Defense Report 2026. La ia permite a los atacantes buscar vulnerabilidades, generar código malicioso, perfeccionar campañas de phishing (engaño para robar información) y automatizar operaciones que antes exigían más personas y tiempo. La empresa advierte que determinadas cadenas de ataque que podían durar días empiezan a comprimirse hasta segundos, mientras la ventaja decisiva no es necesariamente una técnica desconocida, sino la velocidad y la escala.
Eso cambia la economía del ciberataque. Si una máquina puede escanear miles de sistemas, identificar cuáles están desactualizados, probar contraseñas, generar código y adaptar el ataque automáticamente, también se amplía la cantidad de objetivos rentables. Google documentó además que, entre 2022 y 2025, el tiempo medio entre el acceso inicial a una red y su entrega a otro grupo criminal pasó de más de ocho horas a apenas 22 segundos.
Las neveras europeas muestran el otro lado del problema. Muchas infraestructuras conectadas siguen dependiendo de equipos antiguos, contraseñas débiles o interfaces expuestas a internet. Las primeras investigaciones apuntaron precisamente a controladores sin actualizar y sistemas accesibles de manera remota. La sofisticación del ataque puede ser limitada, pero el efecto físico no lo es. Esa combinación resulta especialmente peligrosa.
Durante años, la ciberseguridad se explicó como protección de datos, contraseñas y computadoras. Esa definición ya es insuficiente. Cuando el software controla alimentos, hospitales, agua, transporte, energía o fábricas, proteger una red significa proteger también la vida cotidiana. Al atacante le basta encontrar una rendija abierta.


COMENTAR
Responder comentario